Le 3 août 2026, INTERPOL a publié son African Cyberthreat Assessment Report 2026. Le document chiffre ce que les régulateurs d'Afrique centrale redoutaient. Les pertes déclarées sur le continent atteignent 484 millions de dollars en 2025, contre 192 millions un an plus tôt, et le nombre de victimes identifiées passe de 35 000 à 87 000. Trente-six pays membres ont répondu à l'enquête. Un résultat domine tous les autres : l'intelligence artificielle intervient dans 55 % des cyberinfractions signalées. Pour la cybersécurité en zone CEMAC, la lecture est directe. Le rapport range l'Afrique centrale parmi les sous-régions où l'activité de botnets et l'ingénierie sociale progressent le plus vite.
Quatorze jours plus tard, l'Observatoire de cybersécurité du Cameroun a converti ce classement en données nationales. Sa note du 17 août 2026 place le Cameroun au deuxième rang africain des détections de botnets, avec 40,5 millions de relevés en 2025 et 23,89 % du total continental mesuré par la télémétrie de FortiGuard Labs. Seul l'Angola fait davantage, à 37,95 %. Suivent l'Afrique du Sud à 9,12 %, le Kenya à 7,78 %, le Ghana à 6,29 %, le Nigeria à 1,38 %.
Le chiffre appelle une précision que peu de reprises ont donnée. L'Observatoire la pose : 40,5 millions ne comptent pas des machines infectées, mais des événements de détection. Un routeur compromis qui tente une connexion horaire vers son serveur de commande produit à lui seul des milliers de relevés annuels. La densité de capteurs FortiGuard par pays reste non publiée. Le total dessine donc une clarté trouble, spectaculaire et imprécise à la fois.
La mécanique d'infection, elle, est documentée. Elle passe par le matériel le plus ordinaire des bureaux de Yaoundé et des boutiques de Douala. Systèmes non corrigés, logiciels sans licence, routeurs et objets connectés déployés avec leur mot de passe d'usine et leur administration à distance ouverte sur Internet. Aucun correctif appliqué, aucun mot de passe changé, aucune supervision du trafic sortant : chaque équipement devient une recrue de plus. INTERPOL relève au Cameroun le détournement du cadre de commande open source Sliver, conçu pour des simulations d'attaque et retourné en collecte d'identifiants. Le précédent national existe, avec la cyberattaque contre la CNPS et la rançon exigée après exfiltration de données.
Chaque lundi, ECONUMA suit l'actualité tech internationale et africaine relue depuis le Cameroun. Le #LundiTech de la semaine prochaine circule d'abord sur ECONUMA GO DIGITAL. Suivre le fil.
L'IA déplace moins les cibles que les cadences. Elle nettoie l'orthographe des courriels d'hameçonnage. Elle fabrique des identités synthétiques et franchit les contrôles KYC des banques comme des portefeuilles mobiles. Elle pousse l'hypertruquage vers la fraude au dirigeant et vers la sextorsion, dont les détections approchent 600 000 cas sur le continent. Le déplacement géographique est net : le durcissement des règles nigérianes a conduit les fraudeurs à chercher ailleurs les failles de vérification d'identité, Cameroun compris. INTERPOL signale au Cameroun et au Tchad des applications de prêt numérique non autorisées, qui aspirent carnets d'adresses, géolocalisation et fichiers médias avant de servir au chantage et au recouvrement abusif. La cible réelle est la couche de confiance qui porte le commerce en ligne camerounais, mobile money et logistique compris.
La ligne de front s'est déplacée vers les infrastructures. Les rançongiciels recensés par INTERPOL ont interrompu des services météorologiques, des chaînes douanières, des réseaux électriques et des opérateurs de télécommunications. Le Gabon et la République du Congo affichent les taux de détection de vulnérabilités les plus élevés d'Afrique centrale ; le Cameroun et le Tchad concentrent les plateformes de prêt non régulées. Même cause dans les deux cas : une numérisation plus rapide que son budget de sécurité.
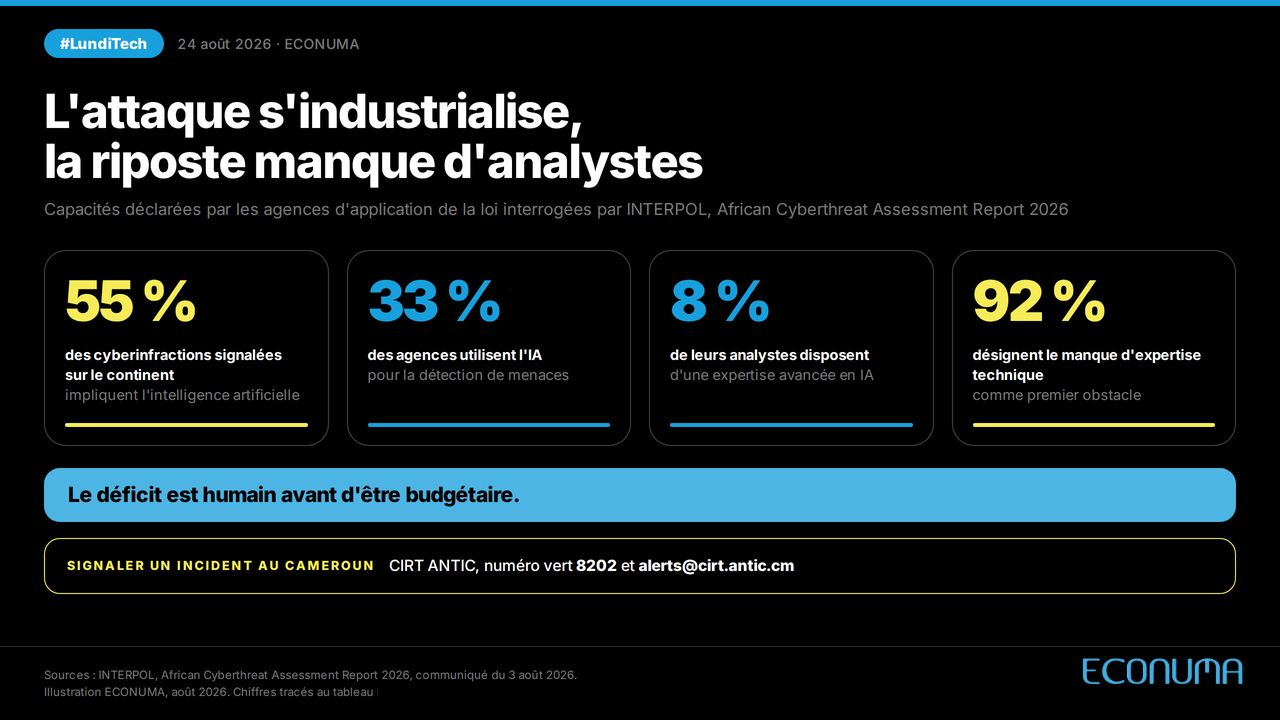
La riposte bute sur les compétences. Trente-trois pour cent des agences interrogées utilisent l'IA pour la détection de menaces, 31 % pour la criminalistique numérique, 8 % de leurs analystes disposent d'une expertise avancée, et 92 % désignent le manque d'expertise technique comme premier obstacle. L'attaque s'industrialise ; la défense s'artisanalise. Le déficit se comble par la formation et le marché de l'emploi digital au Cameroun, pas par l'achat d'une console supplémentaire.
Deux points de veille pour les semaines qui viennent. Le premier tient au CIRT logé à l'ANTIC : opérationnel, joignable au 8202 et à alerts@cirt.antic.cm, il n'apparaît pourtant pas dans la cartographie des CERT du rapport, écart que la sous-région gagnerait à corriger avant le prochain exercice. Le second tient aux six États de la zone : ratification de la Convention de Malabo, interconnexion des CSIRT, filtrage des serveurs de commande par les fournisseurs d'accès, ces chantiers restent ouverts. Sécuriser le parc coûte une ligne budgétaire. Une ligne budgétaire absente coûte le parc.